サイバー攻撃から身を守る方法【第304号】
いちです,おはようございます.
エジプトから長崎に帰ってきました.
今週はエジプト発祥とも言われる「ビール」の話題か,あるいはノーベル賞ウィークなのでノーベル賞の話題かと思っていたのですが……大阪公立大学に「ランサムウェア」被害というニュースが飛び込んできましたので,予定を変更して「サイバー攻撃から身を守る方法」を読者の皆さまと共有したいと思います.
今週お話する内容に特段新しいことはありません.IT業界の方や情報セキュリティの方から見たら当たり前のことばかりです.でも,阪神タイガースの藤川球児監督が言う通り「凡事徹底」が肝心です.
横断歩道で車に轢かれたとしたら車が100パーセント悪いのですが,それでも轢かれてしまっては元も子もありません.それと同じで,自分を守るためのちょっとした心がけ,いわば「凡事」を今一度振り返ってもらえたらと思います.
僕も改めて点検しますね.
話の順番はこうです.まずランサムウェアとは何かを確認します.次に,クラウドや組織に預けたデータについて,個人にできることはほとんど無いという厳しい現実を見ます.それでも打てる手として,預けたデータを手元にも残す方法を紹介します.そして逆に,手元のデータはクラウドにも預けるべきだという話をします.最後に,すべての入口となるパスワードの扱い方です.
一緒に勉強してまいりましょう.
📬 STEAM NEWSは国内外のSTEAM分野(科学・技術・工学・アート・数学)に関するニュースを面白く解説するニュースレターです.STEAM NEWSでは記事の無料配信を維持するためのご支援を受け付けております.詳しくはメール末尾を御覧ください.
《目次》
ランサムウェアとは
預けたデータは守れない
それでも手元に残す
手元のデータは雲の上にも
パスワードの凡事
今週の書籍
今週のTEDトーク
Q&A
一伍一什のはなし
(Cover Photo by Clint Patterson on Unsplash)
ランサムウェアとは
ランサムウェアは,「身代金(ransom)」と「ソフトウェア(software)」を組み合わせた言葉です.コンピューターに侵入してデータを勝手に暗号化し「元に戻してほしければ金を払え」と要求する攻撃です.データそのものは消えていません.ただ,鍵をかけられた金庫のように,持ち主にも開けられなくなるのです.
最近のランサムウェアはさらに悪質です.暗号化する前にデータを盗み出しておき「払わなければ盗んだデータを公開する」と二重に脅すやり方が主流になっています.「二重恐喝」と呼ばれる手口です.バックアップから復旧できたとしても,盗まれた情報は取り戻せません.
今回(2026年)の大阪公立大学の事例を,piyolog のまとめから振り返ってみます.10月2日の未明,保守を委託していた事業者がサーバーの順次停止に気づきました.各種システムを動かす基盤に侵入され,約500台のサーバーが停止しました.学内ネットワーク,メール,ウェブサイト,教務システム,図書館システムまでが止まり,全キャンパスで授業が休講になりました.システムには在学生や卒業生など少なくとも約13万人分の個人情報が保管されていて,流出の有無は調査中とされています.
そして,もっとも重い一文がこれです.バックアップの多くも暗号化されて使えない状態だというのです.
これは珍しい話ではありません.2021年に徳島県のつるぎ町立半田病院が攻撃を受けたときも,電子カルテのバックアップまで暗号化され,復旧に約2か月を要しました.2023年には名古屋港のターミナルシステムが止まり,コンテナの搬出入が数日間できなくなりました.2024年にはKADOKAWAが攻撃を受け,ニコニコ動画が長期間停止しました.攻撃者はバックアップがあれば身代金を払ってもらえないことを知っています.だから,最初にバックアップを狙うのです.
侵入口として多いのは,VPN機器などの脆弱性,リモートデスクトップの設定不備,そして盗まれたり推測されたりしたパスワードです.大阪公立大学の侵入経路はまだ明らかになっていませんが,一般論として,入口の多くは「鍵」の管理にあります.この話は最後にもう一度触れます.
預けたデータは守れない
ここで厳しい現実を確認しておきます.
大学のメールやポータル,会社の業務システム,病院の電子カルテ,そして個人で使っているクラウドサービス.そこに預けたデータは,預け先が攻撃されたら個人には手の打ちようがほとんどありません.大阪公立大学の学生さんが,どれだけ自分のパソコンをしっかり管理していても,大学のサーバーが止まればメールは読めず,授業の資料にもアクセスできません.13万人分の個人情報についても,本人ができることは「流出していないことを祈る」くらいしかないのです.
冒頭の横断歩道のたとえで言えば,これは「歩道に車が突っ込んできた」状況に近いでしょう.歩行者がどれだけ気をつけていても避けられない事故はあります.責任は預け先にあり,被害者に落ち度はありません.
それでも,被害を小さくする工夫はできます.ひとつは,預けるデータを必要最小限にすることです.登録しなくて済むサービスに個人情報を渡さない,使わなくなったアカウントは削除する.漏れて困るものは,そもそも預けない.地味ですが,効果のある凡事です.
そしてもうひとつが,次に紹介する「手元に残す」ことです.
それでも手元に残す
預け先が止まったとき,困るのは「そこにしかデータが無い」場合です.逆に言えば,大切なデータの写しが手元にあれば,預け先が止まっても仕事や生活は続けられます.
たとえば,Google のサービスではGmailやGoogleフォト,Googleドライブのデータをまとめて書き出せます.AppleでもデータとプライバシーのページからiCloudのデータのコピーを請求できます.年に一度でも,こうした書き出しを外付けドライブに保存しておくと安心です.
大学や会社のデータについては,勝手に持ち出すと規則違反になることがあります.所属組織のルールの範囲で,自分が作った論文の原稿や授業資料など,手元に置いてよいものを置いておきましょう.研究者なら,書きかけの論文が大学のサーバーにしか無いという状況は,ぜひ避けてください.
ここで大事なのが,バックアップの置き方です.ランサムウェアは,ネットワークでつながった先のデータまで暗号化しようとします.パソコンに挿しっぱなしの外付けドライブは,パソコンと一緒に暗号化されてしまうかもしれません.大阪公立大学のバックアップが使えなくなったのも,おそらく攻撃者の手が届く場所にあったからです.
バックアップの世界には「3-2-1ルール」という昔からの心得があります.データのコピーを3重に持ち,2種類の媒体に保存し,そのうち1個は別の場所に置く,というものです.個人でやるなら,次のくらいで十分です.
パソコン本体のデータ(1個め)
普段は抜いておく外付けドライブ(2個め.バックアップのときだけ接続する)
クラウドストレージ(3個め.物理的に別の場所)
「普段は抜いておく」がポイントです.つながっていないドライブは,ランサムウェアにも手が出せません.
手元のデータは雲の上にも
さて,ここまで「預けたデータは手元にも」という話をしてきました.実は逆向きも同じくらい大切です.手元にしかないデータは,クラウドにも預けておくべきです.
パソコンは壊れます.スマートフォンは落とします.カバンごと盗まれることもあれば,火事や水害に遭うこともあります.そして個人のパソコンがランサムウェアに感染することも,もちろんあります.家族の写真や,何年も書きためた原稿が一台のパソコンにしか無いとしたら,それは大学のバックアップが一か所にしか無かったのと同じ構図です.
クラウドストレージの多くには,ファイルの過去の版に戻す機能があります.仮に手元のファイルが暗号化され,それがクラウドに同期されてしまっても,暗号化される前の版に戻せる場合があるのです.使っているサービスで「以前のバージョン」や「ファイルの復元」の機能がどこにあるか,一度確かめておくとよいでしょう.
つまり,手元とクラウドはお互いの保険です.クラウドが止まったら手元から,手元が壊れたらクラウドから.どちらか一方が無事なら,データは生き残ります.大切なのは「一か所にしか無い」状態を作らないことなのです.
パスワードの凡事
最後にパスワードの話です.どれだけバックアップを整えても,アカウントそのものを乗っ取られたら,攻撃者はクラウドのデータを消すことも盗むこともできます.パスワードは,すべての入口の鍵です.
まず,パスワードの使い回しはやめましょう.どこかのサービスから漏れたメールアドレスとパスワードの組み合わせを,ほかのサービスで次々に試す「パスワードリスト攻撃」は,いまもっともよく使われる手口のひとつです.一か所の漏洩が,すべての鍵の漏洩になってしまいます.
とはいえ,サービスごとに違う長いパスワードを覚えるのは無理です.そこでパスワードマネージャーを使います.AppleやGoogleの標準機能でも,専用のアプリでも構いません.パスワードは自動で生成させ,人間は覚えないのが今の作法です.
ただし注意点もあります.パスワードマネージャー自体を開けるマスターパスワードは,ほかのどこにも使っていない,長いものにしてください.2022年には大手パスワード管理サービスのLastPassが侵入され,利用者の暗号化された保管庫のバックアップが盗まれました.マスターパスワードが短いと,盗まれた保管庫を総当たりで開けられてしまう恐れがあります.記号を混ぜた短いパスワードより,単語をいくつも並べた長いパスフレーズの方が強いのです.
次に,二要素認証を有効にしましょう.パスワードに加えて,スマートフォンのアプリなどで確認する仕組みです.パスワードが漏れても,それだけではログインできなくなります.最近広がっているパスキーは,パスワードそのものを使わずに端末で認証する方式で,偽サイトに入力してしまう事故も防げます.使えるサービスでは積極的に切り替えてよいと思います.二要素認証のリカバリーコードは,紙に印刷して手元に保管しておくと,スマートフォンを失くしたときに助かります.
逆に,やらなくてよくなった習慣もあります.以前は「パスワードは定期的に変更しましょう」と言われていましたが,アメリカ国立標準技術研究所(NIST)のガイドラインでも日本の総務省でも,いまは定期的な変更は不要とされています.定期変更を強いると,人は「password1」を「password2」に変えるだけになりがちだからです.変えるべきなのは,漏洩が疑われたときです.
そして最後に,メールやSMSのリンクから開いたページでパスワードを入力しないこと.「アカウントが停止されます」「荷物をお届けできませんでした」といった連絡は,ブックマークや公式アプリから自分でアクセスして確かめましょう.
ランサムウェアの話から始めて,パスワードで終わりました.大きな事件は大学や企業の話に見えますが,入口はたいてい一人ひとりの小さな鍵です.使い回さない,二要素にする,一か所に置かない.どれも地味な凡事ですが,凡事を徹底した人が最後に笑うのだと思います.
今週の書籍
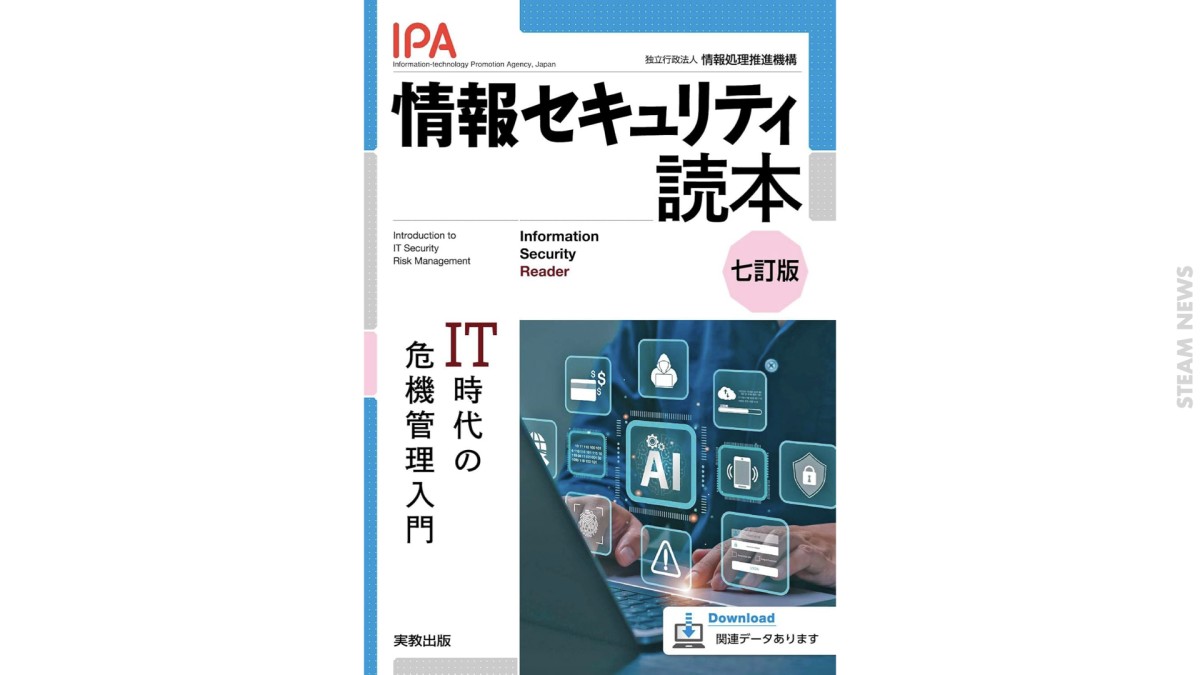
これ1冊で情報セキュリティの概要がわかる! ●コンパクトでわかりやすい! 必要な内容がコンパクトにまとめられているので,気軽に読み進めるだけで情報セキュリティの全体像が把握できます.技術的なしくみなどは,初心者にも分かりやすいようイラストや図解で解説しています. ●さまざまな場面で使える! 教育機関での教材としてはもちろん,企業の新入社員や管理職の研修用としてもお使いいただけます.巻末の用語集は,情報セキュリティ関連の資料を読む際にも役立ちます. ●時代にあわせた新しい内容を追加! 七訂版では,生成AI,偽・誤情報,サポート詐欺,遠隔操作など,いまの時代にあわせた新しい内容を追加しました.
本書は,パスワードと認証,暗号,ウイルスや不正アクセスの仕組み,バックアップ,そして関連する法律や制度までを,図解を多く使って一冊で見渡せるようにまとめています.技術の細部には深入りせず,全体像をつかむことに重きを置いているので,冒頭から通読しても,気になる章から読んでもかまいません.
今週お話しした「凡事」は,どれもこの本のどこかに書かれています.僕の記事を入口に,この本で体系的に復習していただければ,凡事徹底の土台がしっかりすると思います.職場や学校の研修教材としても使えますよ.
もう一冊,無料で読める資料もご紹介します.
内閣官房が作成し,PDFやデジタルブックで無料公開しているハンドブックです.若い世代や,これまでセキュリティに関心のなかった方も含めた国民一般向けに,誰もが最低限やっておくべき対策をまとめています.全体版は190ページを超えますが,一般利用者向けの抜粋版や,イラストとチェックリストで16ページにまとめたリーフレットも用意されています.
いきなり全体版を読むのは大変なので,まずはリーフレットのチェックリストで,ご自分の「凡事」を点検してみてください.内容に手を加えなければ,学校の授業や家庭での話し合いにも自由に使ってよいとされています.
今週のTEDトーク
ローリー・フェイス・クレイナーは,ユーザー(そしてセキュリティーで保護されたウェブサイト)がよく犯してしまう,セキュリティを低下させる意外な誤ちを解明するため,数千もの実際のパスワードを調査しました.彼女はどのようにして実ユーザーのセキュリティを危険にさらすことなく,実際のパスワードを調査することができたのでしょうか?それ自体面白い話です.もしあなたのパスワードが123456であるなら,これは特に知る価値のある秘密の情報でしょう・・・.
カーネギーメロン大学で「使いやすいセキュリティ」を研究するクレイナー教授のトークです.2009年末,彼女の大学は「8文字以上,大文字・小文字・数字・記号を含み,辞書に載っている単語は不可」という厳しいパスワード規則を導入しました.同僚から「なぜ止めなかったのか」と詰め寄られた彼女は,それなら実際のパスワードを調べてみよう,と研究を始めます.
結果はなかなか示唆的です.学内の聞き取りでは,パスワードを紙に書いている人は13パーセントだけでしたが,80パーセントの人が使い回していました.彼女は「どうしても必要なら書き留めてください.でも使い回さないでください」と言います.使い回しのほうがずっと危険だからです.また,約5,000件のパスワードを集めた実験では,記号を混ぜた複雑なパスワードよりも,16文字以上という条件だけの長いパスワードのほうが使いやすく,場合によってはより強いこともわかりました.今週の本文でお話しした「長いパスワード」「使い回さない」「紙のリカバリーコード」の裏付けになる研究です.
ただし,トークは話をそう単純にはしません.長くても推測しやすいパスワードはありますし,人気の漫画xkcdが勧めた「correct horse battery staple」式のパスフレーズも,覚えやすさや打ちやすさの点では,期待したほど優れてはいなかったそうです.強さだけでなく「人間が実際に使えるか」まで測るのが,この研究の面白いところです.
最後に紹介される,流出したパスワード上位1,000個を縫い込んだキルト「セキュリティ・ブランケット」も必見です.「iloveyou」や「monkey」が並ぶ様子を見ると,人は幸せなことを思い浮かべてパスワードを作りがちだ,だからこそパスワードを作るときだけは別のことを考えて,という締めの言葉は,今週いちばん心に留めておきたい「凡事」です.
収録は2014年ですが,内容は古びていません.その後,アメリカ国立標準技術研究所(NIST)のガイドラインも,記号の強制より長さを重視する方向へ改められました.
Q&A
匿名質問サイト「マシュマロ」および質問サイト「Quora」で質問を受け付けています.ご質問に「ニュースレター読んでます」と入れていただければ,こちらのニュースレターでより長めの回答を書かせていただきます.
今週はこちらの質問から.
かつサンドは日本料理ですか?
はい,とんかつが西洋由来とはいえほぼ日本料理ですから,かつサンドも日本料理と言えるでしょう.
ところで,英語圏でKatsuがそこそこ通じるからといって,かつサンドを "Katsu Sand" と表記しているお店を見ると,一瞬「かつ砂?」と思っちゃいます."Katsu Sando" のほうが格好いいかなあと思いますが,どうでしょうか.
一伍一什のはなし
僕が愛用する工具メーカーの通販サイトからメールアドレスやパスワードが流出したことがありました.
僕自身もコンピューター・サイエンティストですから,こういった事態は放置できません.ダークウェブへアクセスし,流出した全データを入手しました.僕自身のパスワードは乱数で生成していたのですが,手元の乱数と完全一致していました.ということは,通販サイトがパスワードをそのまま保存していたということになりす.つまりは人様のパスワードもそのまま見られるということで……というわけで,調べてみたのですが「abcd」とか「1234」とか「password」とか,あと女性の名前(keikoとかsaoriとか)が結構ありました.ほんと「おまえらー」と叫びたくなりました.こういった単純なパスワードはダークウェブに流通している「パスワード辞書」を使えば一撃で破られます.パスワードは絶対に乱数を使ってください.
最悪なのは,わかりやすいパスワードを使っている人は,それを使い回す傾向があるということです.パスワードは流出することがあります.そしてメールアドレスはしばしば共有されます.ということは,パスワードを使いまわしていると,メールアドレスとパスワードでウェブサービスに勝手にアクセスされてしまうことがあるということです.
ほんと,パスワードの使いまわしは絶対にだめですよ! あと二要素認証も忘れずに!
過去の流出があるかどうかはHave I been pwned?で調べられますので,定期的に確認してくださいね.
🍓
今週も最後までお読みいただきありがとうございます.メールでお読み頂いた皆様は,よろしければボタンを押して行ってくださいませ.(ボタンは匿名化されています.集計したデータはこのニュースレターの内容改善以外には用いません.)
このニュースレターは下のボタンからSNSで共有できます.もし気に入っていただけたら,共有ボタンも押していってくださいませ.
では,また来週,お目にかかりましょう.
【謝辞】本ニュースレターは「STEAMボート」乗組員(STEAM NEWSサポートメンバー様)のご支援でお届けしております.乗組員の皆様に感謝申し上げます.
ニュースレター「STEAM NEWS」
金谷一朗(いち)
TEDxDejimaファウンダー・パイナップルコンピューター代表・長崎大学情報データ科学部教授
📚バックナンバー | 🎙ポッドキャスト(音声版) | 💭匿名質問 | 📧お問い合わせフォーム | ☕コーヒーの差し入れ(400円のご支援) | ⛵世界遺産の旅(日記) | 🕊X
すでに登録済みの方は こちら


読者限定の内容も逃しません。